Se você ligou o pixel e a API de Conversões ao mesmo tempo e as conversões quase dobraram de um dia para o outro, a medição não melhorou. A mesma venda está sendo contada duas vezes.
A deduplicação resolve isso, e é nela que a maioria das implementações quebra: um ID gerado duas vezes, um nome de campo errado no navegador, um webhook que reenvia a compra. Abaixo está a regra da Meta, os pontos onde o ID se perde e o caso dos checkouts externos, como Hotmart e Kiwify.
Por que a CAPI existe
O pixel do Facebook roda no navegador do visitante. Ele carrega junto com a página, monta o evento ali e manda direto do dispositivo da pessoa para a Meta.
Esse caminho tem buracos conhecidos. Bloqueadores de anúncio e extensões de privacidade derrubam a requisição antes dela sair. O Safari limita a duração dos cookies criados por JavaScript, então quem volta depois de uma semana pode chegar como visitante novo.
A API de Conversões muda quem fala com a Meta no último trecho: em vez do navegador, é o seu servidor que envia o evento. Esse trecho servidor-Meta não passa por bloqueador. O que chega ao seu servidor, porém, ainda depende do navegador, a menos que venha de um webhook do gateway. O consentimento do visitante é uma frente à parte, que afeta tanto o pixel quanto o que o servidor pode enviar; o guia sobre banner de cookies integrado ao GA4 e à Meta cobre essa parte.
A CAPI não substitui o pixel
Muita gente instala a CAPI achando que ela substitui o pixel. A própria Meta recomenda os dois juntos.
Cada lado enxerga uma coisa. O navegador tem o fbp, tem o fbc quando a pessoa chegou por anúncio, tem o comportamento na página e o user agent. O servidor tem a transação confirmada, o e-mail real do comprador e o valor que o gateway aprovou.
Rodar só um dos dois é abrir mão de parte da informação. Rodar os dois sem deduplicação é pior, porque aí você não perde dado: você inventa dado.
Como a Meta deduplica
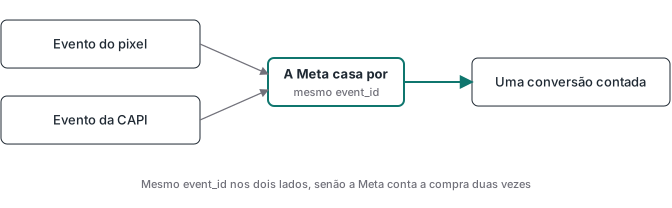
A documentação de deduplicação da Meta (verificada em 17/10/2026) usa dois campos: o nome do evento e o ID do evento. O eventID do pixel precisa ser igual ao event_id da API, e o evento do pixel precisa ter o mesmo nome do event_name do servidor.
Três detalhes da mesma página mudam como você testa:
- A janela é de 48 horas contadas a partir do primeiro evento recebido. Ela é um prazo de chegada para a segunda cópia, não um tempo de processamento.
- Quando as duas cópias chegam, a Meta em geral fica com a primeira recebida. Por isso os parâmetros de cliente devem ser equivalentes nos dois lados; se só o servidor manda e-mail com hash e o navegador chega antes, você pode perder esse dado na cópia que ficou.
- A deduplicação descrita é entre navegador e servidor. A página não promete descartar duas cópias enviadas pelo servidor, e na seção do método alternativo (por
fbpouexternal_id) diz com todas as letras que dois eventos consecutivos do servidor com a mesma informação não são descartados.
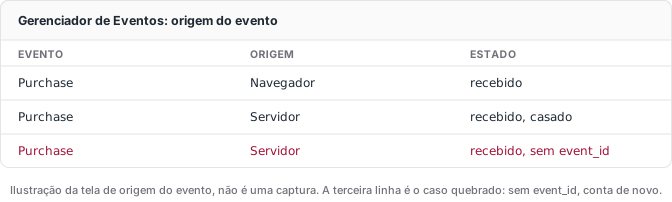
O último ponto é o que mais pega em fluxo de webhook. Se o gateway reenvia a notificação e o seu servidor dispara outro Purchase com o mesmo event_id, não conte com a Meta para jogar a cópia fora. Em outubro de 2026, ao dimensionar a janela de reenvio do nosso próprio pipeline de eventos, adotamos essa leitura como regra: o servidor envia cada compra uma vez, e quem garante isso é um registro de idempotência do nosso lado, antes da chamada à CAPI.
O event_name quase nunca é o problema, porque os dois lados mandam Purchase. O problema costuma ser o event_id.
O event_id precisa nascer uma vez
O event_id precisa ser o mesmo valor exato dos dois lados. O padrão errado mais comum é gerar o ID em cada lado de forma independente:
// no navegador
event_id: crypto.randomUUID()

// no servidor
event_id: crypto.randomUUID()   // valor diferente, dedup não acontece
Dois UUIDs válidos, dois eventos válidos, zero deduplicação.
A regra que uso tem duas partes. Se a página de obrigado e o webhook conhecem o mesmo código do pedido, use esse código como event_id nos dois lados; ele já é único por transação e não precisa ser guardado em lugar nenhum. Se o navegador não conhece o código do pedido, crie um ID de checkout cedo, grave junto do pedido e mapeie para a transação antes de o webhook disparar a CAPI.
Um par de envios fica assim (valores de exemplo):
// navegador, na página de obrigado
fbq('track', 'Purchase', { value: 297.00, currency: 'BRL' }, { eventID: 'HP1234567890' });
{
"data": [{
"event_name": "Purchase",
"event_time": 1760700000,
"event_id": "HP1234567890",
"action_source": "website",
"event_source_url": "https://seudominio.com.br/obrigado",
"user_data": {
"em": ["<sha256 do e-mail normalizado>"],
"client_user_agent": "<user agent do comprador>",
"client_ip_address": "<IP do comprador>",
"fbp": "fb.1.1760699000000.123456789",
"fbc": "fb.1.1760698000000.AbCdEf"
},
"custom_data": { "value": 297.00, "currency": "BRL" }
}]
}Repare no detalhe que consome tarde da noite: no pixel o campo se chama eventID, com I e D maiúsculos. Na API de Conversões ele se chama event_id, minúsculo com underscore. Escrever event_id no lado do navegador não gera erro nem aviso; simplesmente não deduplica.
Onde o ID costuma se perder
Entre a página de checkout e o webhook do gateway. A pessoa compra, o gateway confirma minutos depois por webhook, e nesse momento ninguém lembra qual ID foi usado no navegador. Se o ID não foi gravado junto do pedido, ele não existe mais. É o caso da segunda parte da regra acima.
Em checkout fora do seu domínio. Hotmart, Kiwify e Eduzz processam o pagamento em outro domínio, e o que estava na memória da página anterior morre ali. A decisão nesses casos começa por listar quem envia cada Purchase hoje:
- O pixel nativo da plataforma. Na Hotmart ele pode enviar pelo navegador e também pela API, a partir do servidor da Hotmart (opções avançadas do pixel, verificado em 17/10/2026).
- Uma tag sua no GTM ou código na página de obrigado.
- O seu webhook, transformado em CAPI no servidor.
Mantenha um único dono para o envio do navegador. Se a sua CAPI sai do webhook e o pixel nativo também envia pela API, há dois remetentes no servidor para a mesma venda e nenhum conhece o event_id do outro. Use o código da transação da plataforma (purchase.transaction na Hotmart) dos dois lados quando ele estiver disponível, e trave o webhook com idempotência. O guia de rastreamento Hotmart por webhook mostra o registro de idempotência; o do indexador entre a LP e o checkout mostra como levar o contexto do clique até o webhook.
Em disparo duplicado do próprio pixel. Página de obrigado que recarrega, ou tag configurada em dois gatilhos, gera dois eventos de navegador, muitas vezes com IDs diferentes. Aí nem a deduplicação com o servidor salva, porque o problema está antes.
Como conferir que está funcionando
O modo de visualização prova que a tag disparou, não que o evento chegou íntegro do outro lado. O teste que vale é uma compra real e depois:
- Abra o Gerenciador de Eventos da Meta e vá no evento
Purchase. - Em teste ao vivo é normal ver as duas chegadas. Confira que as duas dizem
Purchasee trazem o mesmo ID, deixe processar e só então leia o total consolidado. - Procure a indicação de eventos deduplicados na visão do evento.
- Compare o total de
Purchasedo dia com as vendas aprovadas no gateway. Se estiver perto do dobro, a deduplicação não está acontecendo.
O passo 4 é o que mais gente pula. Para ler a contagem fora da interface, o endpoint /stats do conjunto de dados na Graph API devolve contagens por hora, por nome de evento e por origem (navegador ou servidor). Em outubro de 2026, num site próprio, foi esse endpoint que confirmou a entrega pela CAPI quando o nosso log amostrado perdeu uma linha de ad_view em dois de três testes. Naqueles testes, os blocos de contagem apareceram cerca de uma hora depois; a Meta não publica um prazo, então espere antes de concluir que algo faltou.
O outro número: EMQ
Deduplicação resolve contagem. Ela não resolve correspondência.
A Qualidade da Correspondência de Eventos, o EMQ, é uma nota de 0 a 10 para eventos de site enviados pela API de Conversões. Ela resume quão úteis são as informações do cliente que vieram junto do evento para associá-lo a uma conta da Meta. Nota baixa não quer dizer que o evento foi perdido; quer dizer menos material para ligar a conversão a uma pessoa.
Os parâmetros que a Meta lista incluem e-mail e telefone com hash, external_id, fbp, fbc, IP do visitante e dados de endereço quando você os tem. O user agent é obrigatório para eventos de site enviados pela CAPI, segundo a página de parâmetros de cliente (verificada em 17/10/2026). Num servidor intermediário, o IP e o user agent precisam ser os do visitante, não os da máquina que repassa o evento. A Meta não publica uma ordem de impacto entre esses campos.
Para fazer essa leitura sem tratar a nota como um boletim geral da conta, veja o guia do Gerenciador de Eventos e qualidade da correspondência, com um antes e depois real do mesmo conjunto de dados.
A ordem de trabalho
- Confirme que existe problema. Compare
Purchaseno Gerenciador de Eventos com as vendas aprovadas no gateway, no mesmo período. - Identifique quem envia cada
Purchasehoje: pixel nativo, GTM, código manual, webhook. Uma CAPI pode sair de um container server-side ou direto do seu backend; se você precisa hospedar um container, o guia da Stape cobre hospedagem e custos. - Defina o
event_id: código do pedido quando os dois lados o conhecem, ID de checkout mapeado quando não. - Ligue ou ajuste a CAPI e confira
eventIDno navegador contraevent_idno servidor. - Trave o webhook para que cada transação gere um único envio do servidor.
- Valide com transação real e compare os totais de novo. Depois de contar certo, trabalhe o EMQ.
Em checkout com ofertas adicionais, a contagem exige outro corte: veja como separar compra duplicada, order bump e upsell no Meta sem deduplicar transações legítimas.