Se você pesquisou “Stape”, provavelmente esbarrou em rastreamento server-side e quer saber se precisa pagar por mais uma ferramenta. A Stape hospeda o container server-side do Google Tag Manager para você não administrar servidor. Esse é o produto principal; em volta dele há recursos pagos que mudam como os cookies se comportam no Safari, e é aí que boa parte das implementações erra.
Uso a Stape em containers de clientes, e a ATA é parceira afiliada dela. Este texto cobre o que a hospedagem resolve, o que ela não resolve e em que situação ela não compensa.
O problema que existe antes da Stape
O GTM que a maioria conhece roda no navegador. O script carrega na página e cada plataforma recebe os dados direto do dispositivo da pessoa. Esse modelo perde dados por três caminhos. Bloqueadores cortam as requisições. Extensões de privacidade derrubam chamadas para domínios conhecidos de rastreamento. E o Safari, pela política de prevenção de rastreamento do WebKit, apaga cookies criados por JavaScript depois de 7 dias sem interação no site, e limita a 24 horas os cookies criados por script na página de entrada quando a visita chega de um domínio classificado como rastreador com parâmetros de clique na URL.
O resultado é conhecido: a plataforma de anúncios reporta menos conversões do que o gateway de pagamento aprovou.
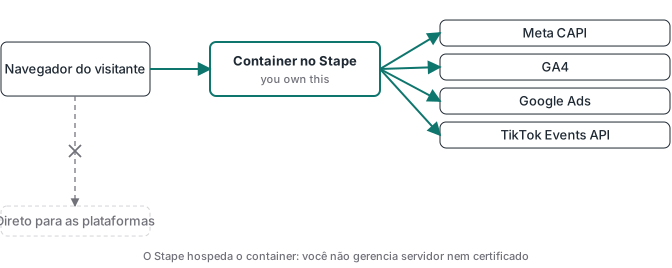
O rastreamento server-side muda o caminho. O navegador manda o evento para um endpoint no seu domínio, o container server-side, e é o container que fala com Meta, Google e TikTok. Isso divide a viagem do evento em dois trechos, e eles se comportam de forma diferente:
| Trecho | O que muda com o server-side |
|---|---|
| Servidor até a plataforma | Sai do navegador. Bloqueador no dispositivo do visitante não alcança essa chamada. |
| Navegador até o container | Continua no navegador. Um bloqueador que filtra por caminho ou padrão de domínio ainda pode barrar esse hit, e a escolha de consentimento do visitante continua valendo. |
O cookie no subdomínio não resolve o Safari sozinho
Um container num subdomínio seu (por exemplo sgtm.seusite.com.br) cria cookies por HTTP, e por domínio eles são de primeira parte. Muita gente para aqui achando que escapou do limite do Safari. Não escapou. O WebKit também limita a 7 dias os cookies criados em respostas HTTP quando o subdomínio é um CNAME para terceiro ou resolve para um IP de terceiro. O teste do IP não é igualdade exata: a Stape, no artigo sobre duração de cookies definidos por um IP de terceiro, explica que o Safari mantém a duração quando o IP de quem grava o cookie coincide pela metade com o do site (os primeiros 16 bits no IPv4, os primeiros 64 no IPv6). Fora disso, corta para 7 dias.
Um subdomínio padrão apontado para a Stape cai nesse caso. A Stape lista três saídas, e elas não se combinam (“These methods can’t be used simultaneously”):
- Domínio de mesma origem (same origin): o container responde num caminho do domínio principal. É a opção que a Stape e o Google recomendam.
- Own CDN: o site passa pelo Cloudflare e o container responde pelo mesmo IP. Era a saída mais usada antes da mesma origem.
- Cookie Keeper: guarda um identificador num cookie mestre e restaura os cookies de marketing quando eles somem.
A conferência muda com a saída escolhida. Em mesma origem ou Own CDN, abra o Safari (Web Inspector, aba Storage) e veja a expiração dos cookies gravados pelo servidor, como o FPID ou um _ga definido por HTTP, e confirme que o container responde pelo domínio ou pelo IP do site. Cookies criados por JavaScript continuam sujeitos ao limite de 7 dias de qualquer jeito. No Cookie Keeper, a prova é outra: a documentação da Stape manda copiar o valor do _ga, apagar o cookie, recarregar a página duas vezes e ver o _ga voltar com o mesmo valor.
Onde a Stape entra
O container precisa rodar em algum lugar. O caminho documentado pelo Google é o Cloud Run. Funciona bem, e cobra em trabalho: projeto no Google Cloud, faturamento, escalonamento, certificado, subdomínio, logs e a atualização da imagem quando o Google publica versão nova. Nada disso é difícil. Tudo isso é recorrente, e trabalho recorrente é onde operação pequena quebra.
Na Stape, você cria o container pela interface, aponta um subdomínio ou caminho seu, e o endpoint fica de pé. Certificado, escalonamento e atualização ficam com eles. Tags, acionadores e variáveis no GTM continuam sendo seus: a Stape não configura rastreamento.
Os recursos que mais confundem
Conferido na documentação da Stape em 17/10/2026:
| Recurso | O que faz | Disponibilidade |
|---|---|---|
| Cookie Keeper | Guarda o identificador do visitante num cookie mestre de primeira parte (_sbp no WordPress e no Magento; no app de Shopify, os cookies Shopify_y e _y) e, quando ele volta, restaura os cookies de marketing selecionados que sumiram ou expiraram |
Cookies padrão a partir do Pro; cookies personalizados a partir do Business |
| Global CDN | Entrega gtm.js e gtag.js a partir de servidores da Cloudflare mais perto do visitante, para carregar mais rápido. A documentação não fala de cookies |
Todos os planos de sGTM |
| Same origin e Own CDN | Fazem o container responder pelo domínio ou pelo IP do site, o que evita o limite de 7 dias do Safari | Configuração do domínio, descrita no artigo da Stape citado acima |
Durabilidade de cookie não substitui consentimento. O guia sobre o banner de cookies integrado ao GA4 e à Meta cobre essa parte.
Quanto custa, em três frases
A Stape cobra por requisição de entrada no container (eventos, carregamentos de script pelo domínio do servidor e consultas ao Data Store), não pelas tags que o container dispara. O Free cobre até 10 mil requisições; ao esgotar a cota, planeje upgrade, porque as páginas da Stape divergem sobre a renovação. O Pro custa US$ 20 por mês para 500 mil, ou US$ 17 no plano anual, e é pausado ao chegar a 110% do limite (stape.io/price e lógica de pausa, conferidos em 17/10/2026). A tabela completa, o método de estimativa (eventos do GA4 mais 30%) e a comparação com Cloud Run e VPS estão no guia quanto custa o GTM server side. Para ver o plano certo para o seu volume, use a calculadora de planos da Stape.
Desligar a tag de GA4 no servidor não economiza requisições (uma versão anterior deste texto dizia o contrário). Cada evento que o navegador manda ao container conta uma vez, não importa quantas tags o reaproveitam. O que reduz a conta é mandar menos eventos ao servidor, por exemplo só as conversões, se o orçamento aperta.
Código de parceiro
Se você vai montar por conta própria, dá para usar o código de parceiro MRPV20 ao criar a conta pelo link de parceiro da Stape. Confira no checkout o desconto e o prazo em vigor. É um link de afiliado: a ATA pode receber comissão.
Um efeito colateral ao sair do server-side
Esse ponto aparece pouco nos tutoriais, e eu só vi quando tirei um site de cliente do GTM server-side, em 09/10/2026. O cliente GA4 do container estava com o gerenciamento de cookies no servidor. Nesse modo, o container encaminha os hits ao GA4 com um client ID derivado do cookie FPID, que é HttpOnly, e não com o _ga do navegador. Na visita de conferência, o gtag mandou um client ID no formato numérico do _ga, e o servidor encaminhou outro, num formato completamente diferente.
O código do site não consegue ler o FPID, que é HttpOnly. Ao ligar o GA4 direto do navegador, os visitantes recorrentes chegam com um client ID que o GA4 nunca viu, e o histórico deles se fragmenta. O GA4 até aceita um client_id definido na configuração da tag, mas levar o valor do FPID até ali exigiria uma ponte no servidor durante a migração. Nesse projeto não montamos essa ponte: aceitamos a ruptura única e seguimos com a troca. Se for fazer o mesmo, compare client_id, first_visit e as métricas de usuários antes e depois.
Se você um dia sair da Stape ou do server-side, abra a exportação do container, veja o gerenciamento de cookies do cliente GA4 e avise quem lê os relatórios antes da troca.
Quando não vale a pena
Se você já tem infraestrutura no Google Cloud e alguém que administra, o Cloud Run entrega a mesma coisa com mais controle e sem intermediário.
Se o site é institucional, sem checkout e sem tráfego pago, server-side é engenharia demais para o problema. Ajuste o GTM do navegador e siga em frente.
Se a expectativa é que a hospedagem conserte a atribuição, ela não conserta. Container com tag mal configurada continua enviando dado errado, agora com fatura. O trabalho difícil é a deduplicação entre pixel e API de Conversões, os parâmetros de correspondência e a prova de que a venda que chegou na Meta é a mesma que o gateway aprovou.
Como começar sem errar a ordem
- Confirme que existe um problema. Compare as conversões do Gerenciador de Eventos da Meta com as vendas aprovadas no gateway, no mesmo período. Se a diferença for pequena, pare aqui.
- Crie o container na Stape e decida o domínio antes de ligar qualquer tag. Um subdomínio CNAME para a Stape deixa o cookie de primeira parte, mas o Safari ainda o limita a 7 dias. Para fugir disso, use mesma origem, Own CDN ou Cookie Keeper, e faça a conferência de cada método descrita acima.
- Ligue o container web ao server container e mande os eventos para lá antes de mexer nas tags de plataforma.
- Configure a API de Conversões com o mesmo
event_nameeevent_idno navegador e no servidor. Sem isso, a Meta conta a mesma venda duas vezes. - Valide com uma transação real. O modo de visualização prova que a tag disparou, não que o evento chegou inteiro ao destino.
O passo 4 é onde a maioria das implementações trava, e a hospedagem não ajuda nele. O guia sobre deduplicação na API de Conversões da Meta cobre essa parte. Quando a venda acontece fora do navegador, o container também pode receber a notificação do gateway; o guia de rastreamento Hotmart por webhook mostra como validar o hottok e impedir que um reenvio conte outra compra.